
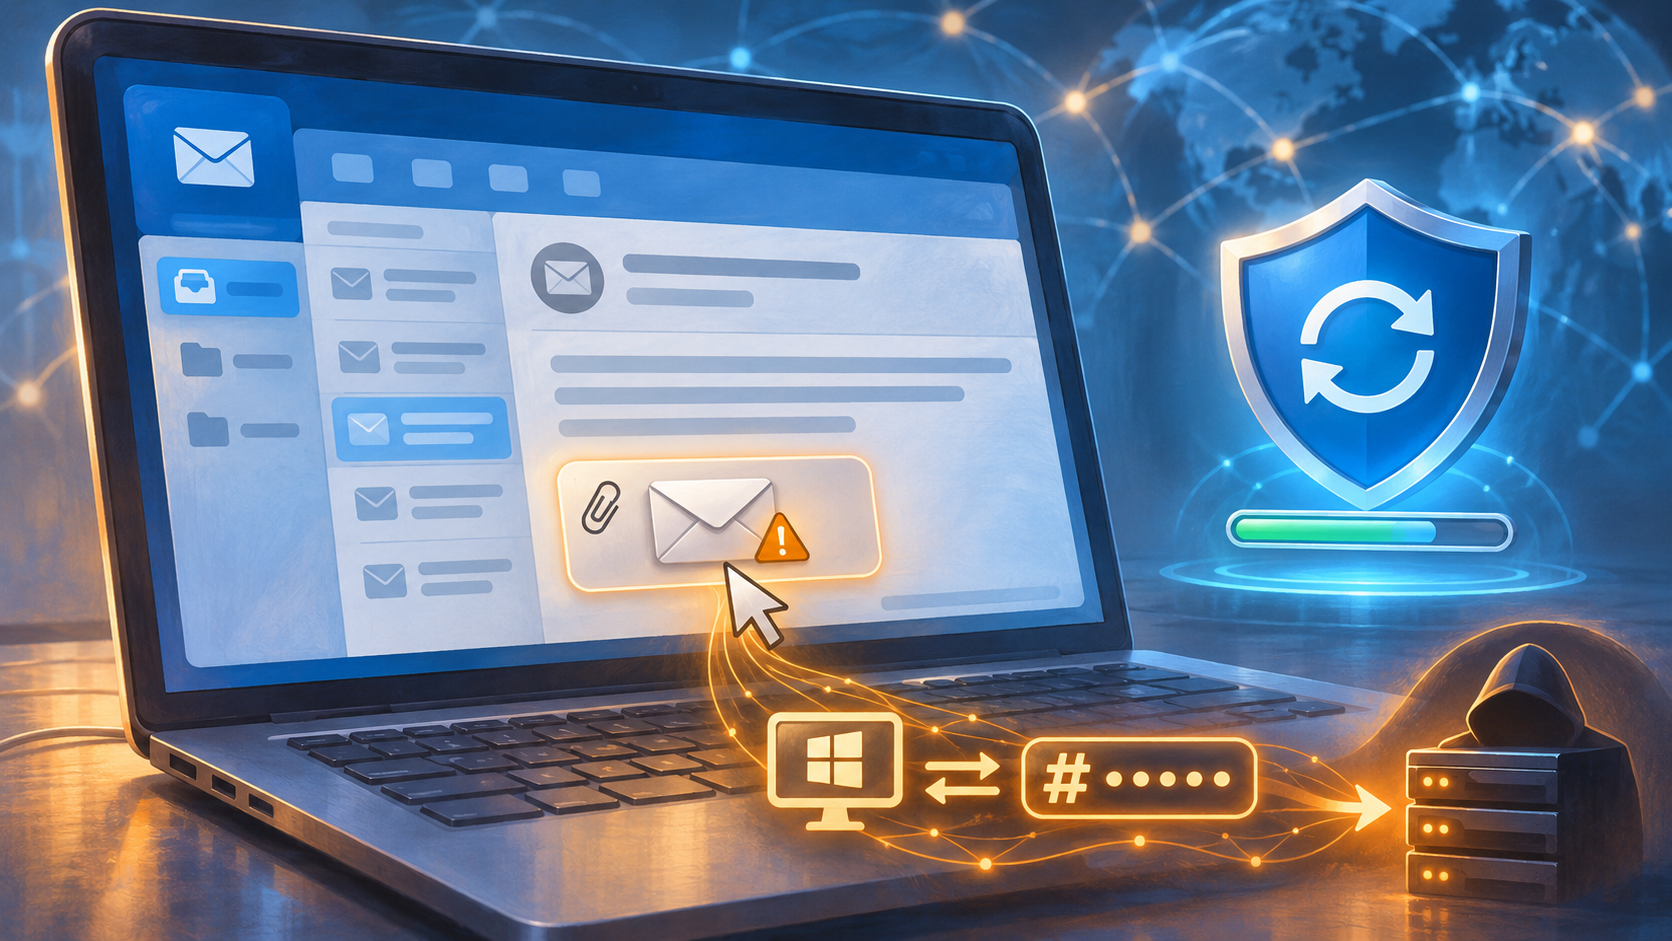
Microsoft gần đây công bố một lỗ hổng trong Outlook bản máy tính, qua đó tin tặc có thể sử dụng tệp thư điện tử được tạo đặc biệt để đánh cắp thông tin xác thực đăng nhập Windows. Microsoft và Cơ quan An ninh mạng và Cơ sở hạ tầng Mỹ (CISA) cảnh báo lỗ hổng đã bị khai thác trước khi bản vá được phát hành.
Theo thông báo bảo mật của Microsoft, lỗ hổng CVE-2026-124194 liên quan đến cách Outlook cho Windows xử lý tệp thư độc hại, chẳng hạn tệp đính kèm định dạng .msg.
Khác với một trang lừa đảo yêu cầu người dùng nhập mật khẩu, cuộc tấn công này kín đáo hơn. Khi người dùng bị dụ mở tệp đính kèm độc hại bằng phiên bản Outlook bị ảnh hưởng, chương trình có thể tự kết nối tới máy chủ do kẻ tấn công kiểm soát mà không hiện cảnh báo truy cập bên ngoài.
Trong quá trình đó, Windows có thể làm lộ thông tin xác thực NTLMv2. Kẻ tấn công có thể lợi dụng dữ liệu này trong các cuộc tấn công tiếp theo để giả mạo danh tính nạn nhân và truy cập tài nguyên của cá nhân hoặc hệ thống nội bộ doanh nghiệp.
Microsoft cho biết chỉ xem thư trong ngăn xem trước của Outlook không kích hoạt lỗ hổng; người dùng phải thực sự mở tệp đính kèm.
Dù được chấm mức độ nghiêm trọng trung bình, 6,5 điểm theo CVSS, lỗ hổng đã bị khai thác thực tế. CISA đưa nó vào danh mục lỗ hổng đã bị khai thác ngày 10/11, kêu gọi người dùng và tổ chức sớm khắc phục.
Những sản phẩm bị ảnh hưởng
Bài nguồn cho biết lỗ hổng chủ yếu ảnh hưởng Office bản máy tính trên Windows, không ảnh hưởng Outlook.com trên web hay ứng dụng di động. Các phiên bản được nêu gồm Microsoft 365 Apps for Enterprise, Office LTSC 2021 và Office LTSC 2024.
Bảy bước phòng ngừa và ứng phó
Microsoft phát hành bản sửa lỗi trong đợt cập nhật bảo mật thứ Ba ngày 10/11. Theo các khuyến nghị của chuyên gia bảo mật và Kurt Knutsson, tác giả chuyên mục CyberGuy Report của Fox News được bài nguồn dẫn lại, người dùng nên thực hiện những bước sau.
1. Cập nhật Office ngay. Trong Word hoặc một ứng dụng Office, mở Tệp → Tài khoản; với Outlook cổ điển là Tài khoản Office. Tại Thông tin sản phẩm, chọn Tùy chọn cập nhật → Cập nhật ngay. Nếu máy do cơ quan quản lý, liên hệ bộ phận công nghệ thông tin để xác nhận tình trạng bản vá.
2. Kiểm tra số bản dựng sau khi cập nhật trong mục Thông tin sản phẩm. Bài nguồn nêu Office LTSC 2021 cần đạt bản dựng 14334.21048 và Office LTSC 2024 đạt 17932.21140.
3. Duy trì cập nhật Windows. Với Windows 11, kiểm tra và cài bản vá mới trong Cài đặt → Windows Update, đồng thời bật nhận cập nhật cho các sản phẩm Microsoft khác trong Tùy chọn nâng cao.
4. Thận trọng với tệp đính kèm bất ngờ. Không tùy tiện mở tệp .msg từ người lạ. Nếu thư thúc giục bằng lý do hóa đơn khẩn cấp hay phê duyệt công việc, hãy xác minh với người gửi qua điện thoại hoặc kênh đáng tin cậy khác.
5. Sử dụng chức năng báo cáo. Với thư đáng ngờ, không mở tệp đính kèm; chọn thư rồi nhấn Báo cáo hoặc Báo cáo lừa đảo trên thanh công cụ, thay vì chuyển tiếp cho đồng nghiệp.
6. Bật phần mềm bảo vệ có khả năng quét theo thời gian thực và phát hiện hành vi. Phần mềm này không thay thế bản vá chính thức.
7. Bật xác thực nhiều yếu tố cho tài khoản Microsoft và các dịch vụ quan trọng. Tuy nhiên, MFA không thể ngăn hoàn toàn những cuộc tấn công do lộ thông tin xác thực Windows; cập nhật phần mềm vẫn là việc ưu tiên.
Nếu đã mở tệp đáng ngờ
Do cuộc tấn công có thể không để lại dấu hiệu bất thường trên màn hình, người vừa mở tệp Outlook đáng ngờ nên đóng tệp, ngắt kết nối mạng; nếu dùng máy cơ quan, báo ngay cho bộ phận công nghệ thông tin để kiểm tra đăng nhập bất thường. Đồng thời cập nhật Office, quét toàn bộ máy và thay đổi mật khẩu tài khoản liên quan bằng một thiết bị đáng tin cậy.
Tác giả: Lý Ngôn. Dịch từ The Epoch Times tiếng Trung. Đối chiếu thông báo Microsoft, bản dựng LTSC 2021 và bản dựng LTSC 2024.